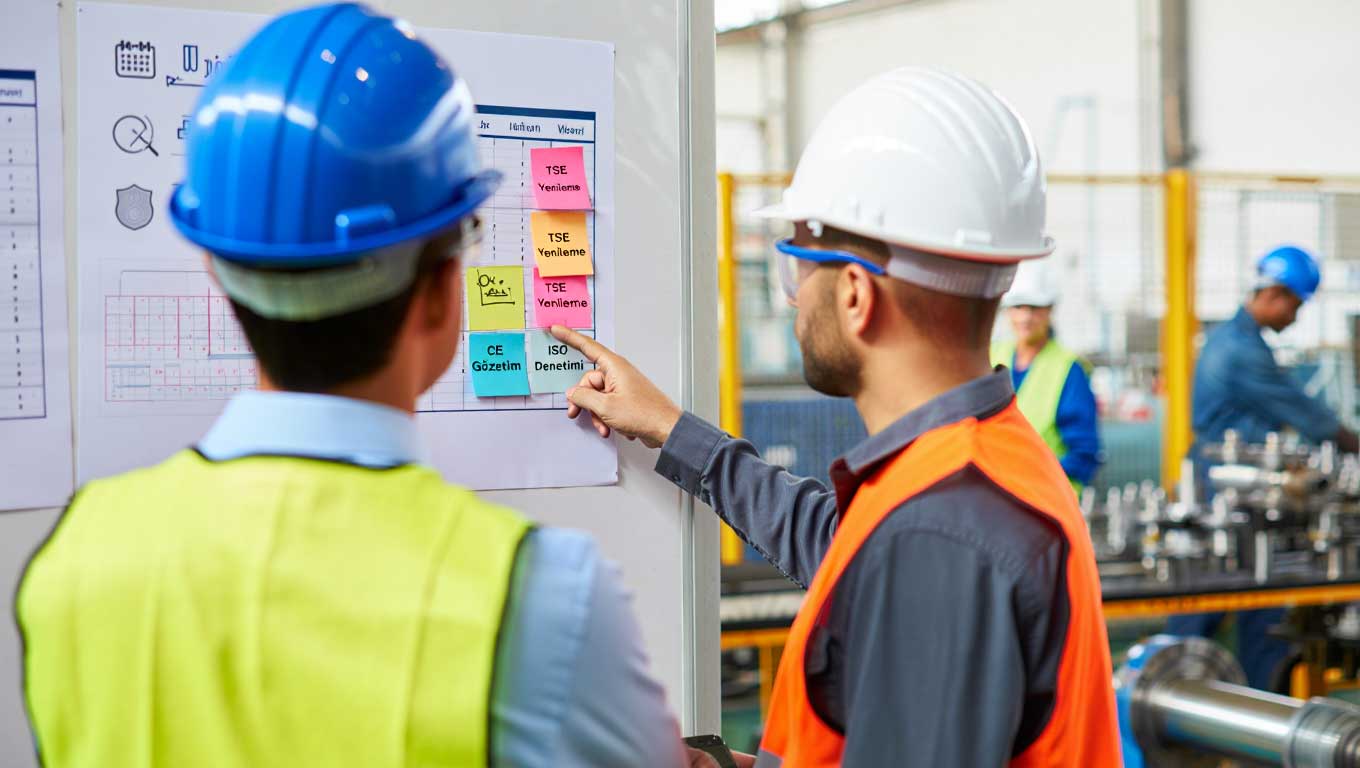
TSE, CE ve ISO belgelerini gerçekten yönetmenin yolu; her birini ayrı ayrı “kampanya” gibi ele almaktan değil, hepsini tek bir uygunluk altyapısının parçası hâline getirmekten geçer. TSE tarafındaki 1 yıllık belge döngüleri, CE için teknik dosya + 3–5 yıllık onaylanmış kuruluş sertifikaları ve ISO yönetim sistemlerindeki 3 yıllık sertifikasyon + yıllık gözetim mantığı aslında aynı mesajı verir: “Bir kere hazırlanıp denetim gününe kadar rafa kaldırılan bir düzen değil, değiştikçe kendini güncelleyen yaşayan bir sistem kur.” Ürün revizyonu, proses değişikliği, yeni pazar, yeni müşteri şartnamesi, tedarikçi değişikliği veya ciddi bir şikâyet/kaza yaşandığında, bu sistem otomatik refleks vermeli; hangi belgeleri etkilediğini, hangi dokümanın güncelleneceğini ve hangi risk analizinin yeniden açılacağını gösterebilmelidir.
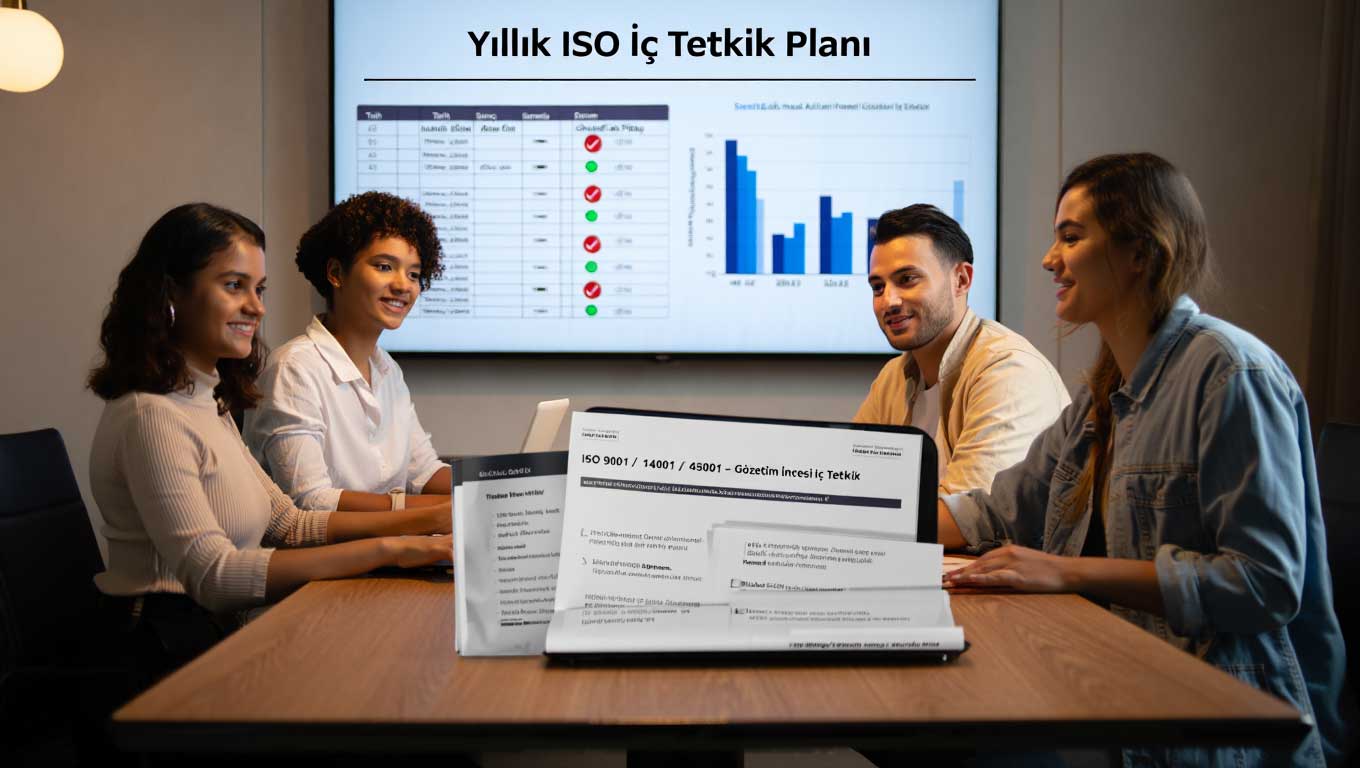
Böyle bir yapıda belge yenileme, gözetim ve yeniden belgelendirme tarihleri; “takvimde yaklaşan tehlike” değil, zaten rutin olarak işleyen mekanizmanın dışarıdan kontrol edildiği doğal duraklara dönüşür. Firma, takvimdeki son tarihlere yetişmek için son dakika dosya düzeltmek yerine, yıl boyunca iç tetkik yapan, geri bildirimleri kayıt altına alan, düzeltici–önleyici faaliyetleri sistematik yöneten bir kültür oluşturur. Yönetim ekibi bitiş tarihini sormak yerine; “bu yıl hangi büyük değişiklikler oldu, risklerimizi nasıl yönettik, sahada hangi dersleri öğrendik?” sorularına bakar.
Sonuç olarak TSE, CE ve ISO belgeleri; duvara asılı çerçeveden çıkıp günlük kararların, yatırım planlarının, ürün geliştirme adımlarının ve insan kaynağı politikalarının içine girer. Uygunluk sistemi doğru kurulduğunda bu belgeler, yalnızca “denetim günü lazım olan evrak“ değil; firmanın pazar güvenliği, yasal uyumu, marka itibarı ve uzun vadeli sürdürülebilirliği için gerçek anlamda koruyucu bir sigorta katmanı hâline gelir. Böyle bir düzende şirket, belgeyi değil; standardın arkasındaki düşünceyi ve iş yapma biçimini sahiplenmiş olur.




 Facebook
 Instagram
 Twitter
 YouTube
 LinkedIn
