Araç tadilat projelerinde “rol dağılımı” konusu, organizasyon şeması estetiği değildir; doğrudan risk, süre ve denetim başarısı üretir. Sahada en çok problem çıkaran tablo şudur: Teknik kararlar tek kişide toplanır, imzalar dağınık atılır, kanıt seti geç üretilir; sonuçta muayenede beklenmeyen uygunsuzluklar görülür ve tescil aşaması sürünür. Bu yüzden rol tasarımı, proje dokümanından önce gelmelidir.
Bu yazı, teknik sorumluluk ve imza yetkisini “kimin neyi yaptığından” çıkarıp kurumsal bir sistem haline getirir: Yetki sınırları, kanıt üretimi, ikinci göz kontrolü, değişiklik yönetimi, muayene/tescil akışı ve denetime hazır dosya standardı.
Teknik Sorumluluk, yapılan değişikliğin güvenlik ve mevzuat uygunluğu açısından doğru tasarlanması, doğrulanması ve bunun kanıtlanabilir hale getirilmesidir. AİTM uygulamasında yetkili teknik sorumlulara ilişkin çerçevenin ayrı bir tebliğe bağlanması, bu rolün “imza atan kişi” olmaktan çok teknik değerlendirme ve sorumluluk fonksiyonu olduğunu netleştirir.
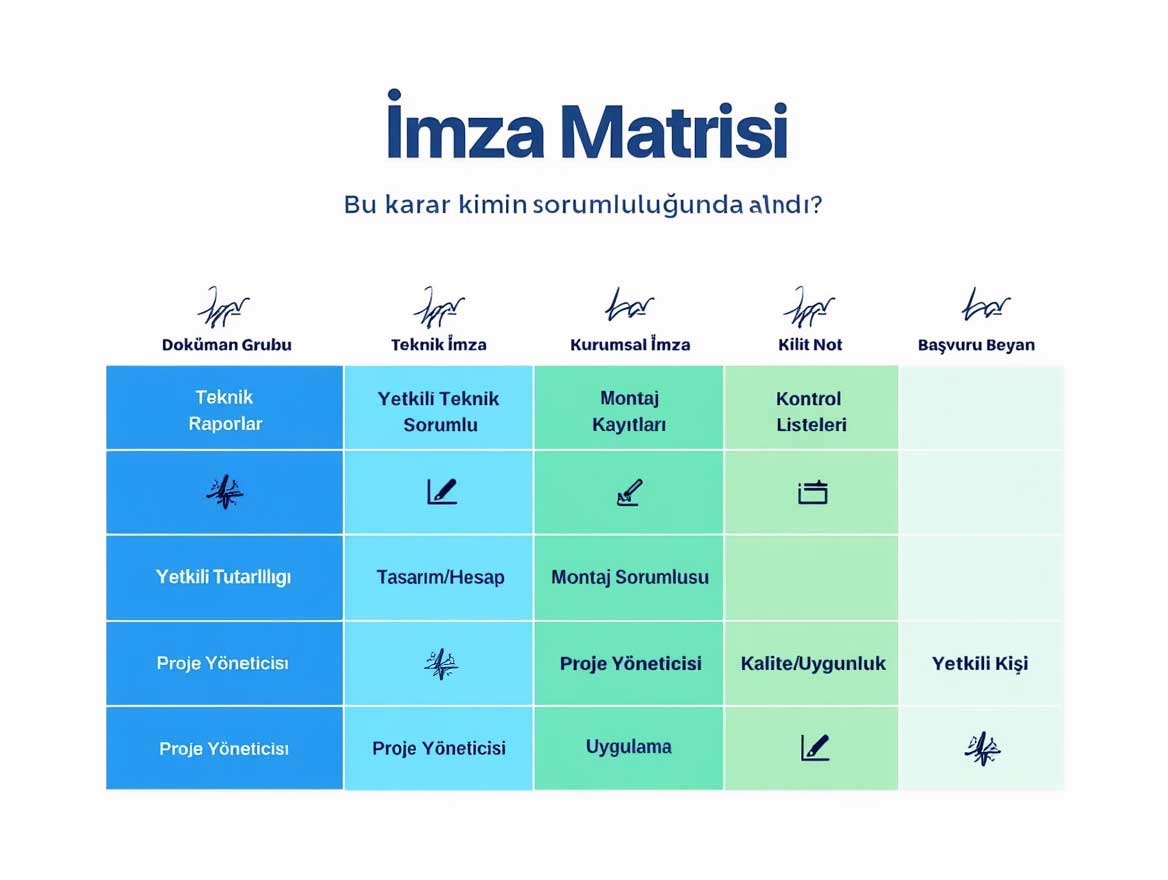
İmza Yetkisi ise iki katmanlıdır:
Teknik İmza: Teknik raporların, hesapların, çizimlerin, uygunluk gerekçesinin sorumluluğunu üstlenen imza.
Kurumsal İmza: Firma adına taahhüt, başvuru, beyan ve süreç yönetimi sorumluluğunu üstlenen imza (yetkili kişi, imza sirküsü ile). TSE başvuru süreçlerinde yetki talebinde imza sirküsünün sisteme yüklenmesi gerekliliği bu katmanı pratikte görünür kılar.
Bu ayrım yapılmadığında klasik hata oluşur: Teknik riskler “kurumsal imza” ile örtülmeye çalışılır veya kurumsal süreç “teknik imza” beklenerek tıkanır.
Araç üzerinde yapılan teknik değişikliklerin tescile işletilmesi ve bunun belirli süre içinde bildirilmesi zorunluluğu, rol ve imza dağılımını “opsiyon” olmaktan çıkarır. Karayolları Trafik Yönetmeliği, araç üzerindeki teknik değişikliklerin 30 gün içinde bildirilmesini zorunlu tutar; bildirilmeyen değişiklikler belgelendirilip tescile işlenene kadar trafikten men sonucuna gidebilir. Ayrıca muayene süresi dolmasa bile değişiklik yapılan araçlar için özel muayene zorunluluğu doğar.
Bu şu anlama gelir: Kurum içi rol paylaşımı hatalıysa, sadece proje gecikmez; operasyonel kesinti ve ticari kayıp riski de büyür.
Tadilat ölçeğine göre rol sayısı artabilir; ancak kurumsal standardın oturması için aşağıdaki rol seti “asgari çekirdek”tir:
Proje Sahibi
Kapsamı belirler, hedefleri ve kısıtları onaylar, bütçe ve takvimi kilitler. Teknik kararlara yön vermez; karar çerçevesini verir.
Proje Yöneticisi
Uçtan uca akışı yönetir: kapsam, takvim, kurum temasları, doküman kontrolü, revizyon yönetimi. Projenin “tek gerçek kaynak” dosyasını (master file) işletir.
Yetkili Teknik Sorumlu
Teknik değerlendirme omurgasıdır: risk analizi, mevzuat eşlemesi, kanıt seti tasarımı, teknik rapor bütünlüğü. AİTM uygulamasında yetkili teknik sorumlularla ilgili çerçevenin tebliğe bağlanması, bu rolün “sadece imza” değil görev ve yükümlülük içerdiğini gösterir.
Tasarım Ve Hesap Mühendisi
Çizimler, hesaplar, yük dağılımı etkileri, bağlantı/şasi üstyapı arayüzleri gibi teknik çıktıları üretir.
Montaj Sorumlusu / Atölye Sorumlusu
Uygulamanın projeye uygun yapılmasını sağlar, malzeme ve işçilik izlerini tutar, kritik aşamalarda kayıt üretir.
Kalite Ve Uygunluk Sorumlusu
Kontrol listelerini işletir, ölçüm/kanıt kayıtlarını standardize eder, revizyon disiplinini korur. AİTM kapsamındaki incelemelerde kontrol formlarına göre değerlendirme yapılması ve bu formların yayımlanması yaklaşımı, kalite fonksiyonunun önemini artırır.
RACI, projelerde rol ve sorumluluk dağılımını netleştirmek için kullanılan standart bir görev matrisi yaklaşımıdır. Amaç; her kritik iş adımında kimin işi yaptığı, kimin nihai kararı verdiği, kimlerden görüş alındığı ve kimlerin bilgilendirildiğinin açık biçimde tanımlanmasıdır. RACI matrisi uygulanmadığında, özellikle teknik projelerde iki tip problem sık görülür: Birden fazla kişinin aynı işi tekrar etmesi veya kimsenin sahiplenmediği işlerin gecikmesi. Bu nedenle RACI, süreç yönetimini hızlandıran ve denetim izini güçlendiren bir yönetişim aracıdır.
RACI kısaltması dört rol tipini ifade eder:
R – Responsible (Uygulayıcı / Yapan): Görevi fiilen yerine getiren kişidir. Bir iş adımının tamamlanması için gerekli operasyonel çalışmayı yürütür.
A – Accountable (Hesap Veren / Onaylayan): Görevin sonuçlarından nihai olarak sorumlu olan ve onay yetkisine sahip kişidir. Aynı iş adımında “A” rolü mümkün olduğunca tek kişi olmalıdır; aksi halde karar mekanizması zayıflar.
C – Consulted (Danışılan): Karar veya uygulama öncesinde görüşüne başvurulan, teknik veya idari katkı sağlayan taraftır. “C” rolü, çıktının kalitesini artırır; ancak karar yetkisi anlamına gelmez.
I – Informed (Bilgilendirilen): Süreçten haberdar tutulması gereken, çıktıdan etkilenen veya takip sorumluluğu olan taraftır. “I” rolü, iletişim disiplinini sağlar; ancak işin yürütülmesine doğrudan katılım içermez.
Kurumsal uygulamada RACI’nin en önemli katkısı, “kim neyi imzalar” tartışmasını tek başına çözmesi değil; imzanın öncesindeki süreçte yetki ve sorumluluğun nerede başladığını görünür kılmasıdır. Bu nedenle RACI matrisi, imza matrisinin tamamlayıcısı olarak kullanılmalıdır: RACI “işi kim yönetiyor” sorusuna yanıt verirken; imza matrisi “hangi dokümanda kimin sorumluluğu var” sorusunu cevaplar. Birlikte kullanıldığında, teknik doğruluk ile idari kapanış aynı ritimde ilerler.
Bu tablonun amacı “her şeyi prosedüre gömmek” değil, sahada kararın kime ait olduğunu tartışmasız hale getirmektir. KTY’deki bildirim ve muayene zorunlulukları nedeniyle, özellikle “muayene hazırlığı” ve “tescil süre yönetimi” satırlarında Proje Yöneticisi rolünün A/R olması kritik hale gelir.
İmza matrisi, denetimde “bu karar kimin sorumluluğunda alındı?” sorusunu tek sayfada çözer.
Burada kritik prensip şudur: Teknik imza, “kanıt üretiminden” ayrılmaz; kurumsal imza ise “süreç ve beyan sorumluluğundan” ayrılmaz. İkisini aynı kişide toplamak mümkündür; fakat kurumsal standardın sürdürülebilir olması için matrisi yine de yazılı tutmak gerekir.
Bu bölüm “kâğıt üstünde rol dağıtımı”nı sahada çalışan sisteme çevirir.
Şablon A: Kapsam Kilit Toplantısı
Tadilatın hedefi, etkilenen sistemler, güvenlik riskleri
Mevzuat eşlemesi taslağı
Kanıt seti tasarımı: hangi test/rapor/ölçüm/etiket/seri no kaydı gerekecek
“Değişiklik Yönetimi Kuralı”: montaj sırasında proje dışı değişiklik yapılırsa, hangi eşikte revizyon zorunlu
AİTM’de yetkili teknik sorumlulara ilişkin uygulamanın tebliğ hükümlerine bağlanması ve inceleme süreçlerinde kontrol formlarının kullanılması yaklaşımı, bu toplantının çıktılarının “kanıt planı” şeklinde yazılmasını pratikte zorunlu kılar.
Şablon B: Kritik Aşama Onay Kapıları
Montaj öncesi: çizim ve malzeme listesi kilit
Montaj ortası: kritik bağlantılar ve ölçüler için ara kontrol kaydı
Montaj sonrası: nihai kontrol listesi + fotoğraf seti + ölçüm seti
Dosya kilidi: muayeneye girecek paket “tek sürüm” olarak dondurulur
Şablon C: Değişiklik Notu Standardı
Değişikliğin tanımı (ne değişti)
Gerekçe (neden değişti)
Etki analizi (hangi sistem/hesap/doküman etkilendi)
Kanıt güncellemesi (hangi kayıtlar eklendi)
Revizyon numarası ve tarih
Bu standardın amacı “fazla doküman” üretmek değil; KTY’deki bildirim ve muayene zorunluluğunun doğurduğu denetim ihtiyacını, kontrollü iz ile yönetmektir.
Hata 1: Teknik Dosya Son Dakika Toplanır
Önlem: Kanıt seti proje başında planlanır; montaj sonrası belge toplamak yerine montaj boyunca kayıt üretmek esas alınır.
Hata 2: Montaj Sahada Değişir, Proje Revize Edilmez
Önlem: “Eşik” tanımlanır. Eşiği geçen her değişiklik otomatik revizyon tetikler.
Hata 3: İmzalar Var Ama İzlenebilirlik Yok
Önlem: Revizyon listesi, doküman numarası, fotoğraf/ölçüm referansları tek bir master index’te tutulur.
Hata 4: Kurum Süreçleri Birbirine Karıştırılır
Önlem: TSE başvuru adımları, muayene hazırlığı ve tescil bildirimleri ayrı kontrol listeleriyle yönetilir. TSE’nin AİTM başvuru hizmet sayfalarında süreç ve iletişim kanalları ayrıca tanımlanmıştır; duyurular üzerinden uygulama beklentileri güncellenebilir.
Bir tadilat dosyasının “denetime hazır” olması, teknik içeriğin doğruluğu kadar yönetilebilirliği ile ilgilidir. CEO seviyesinde beklenen çıktı şudur: Dosya açıldığında 3 dakika içinde şu soruların cevabı görünür olmalıdır:
Kapsam nedir, riskler nedir?
Teknik gerekçe ve kanıt seti nerede?
Revizyonlar nasıl yönetildi?
Muayene ve tescil adımlarına hazır mıyız?
Bu hedef için önerilen klasör düzeni:
Kapsam Ve Mevzuat Eşlemesi
Teknik Raporlar Ve Hesaplar
Çizimler Ve Revizyonlar
Montaj Kayıtları Ve Malzeme İzleri
Kontrol Listeleri Ve Doğrulama Seti
Başvuru Ve Yazışmalar
Muayene Ve Tescil İzleri
AİTM’de işlemlerin elektronik ortamda da yürütülebilmesi yaklaşımı, bu yapının dijital dosya standardı olarak da kurgulanmasını destekler.






 Facebook
 Instagram
 Twitter
 YouTube
 LinkedIn
