ISO belgesi, bir ürünün değil, bir yönetim sisteminin belirli bir ISO standardına (ISO 9001, ISO 14001, ISO 45001, ISO 27001 vb.) göre kurulduğunu ve uygulandığını, bağımsız bir belgelendirme kuruluşu üzerinden kanıtlamaktır. ISO 9001 gibi yönetim sistemi standartları; süreçlerin planlanması, uygulanması, izlenmesi ve sürekli iyileştirilmesi için “Planla–Uygula–Kontrol Et–Önlem Al (PDCA)” mantığı üzerine kurulu çerçeveler sunar.
Önemli nokta şudur: ISO standardını uygulamak ile ISO belgesi almak aynı şey değildir. ISO 9001 standardı açıkça, kuruluşların isterlerse sadece sistemi kurup belgelendirme almadan da kullanabileceklerini söyler; ancak pratikte müşteriler, kamu ihaleleri ve büyük tedarikçiler ISO belgeli olmayı şart koştuğu için firmalar çoğunlukla akredite bir kuruluş üzerinden sertifika almayı tercih eder
Bu yazımızda ISO Belgesini nasıl alacağınıza dair adım adım bir rehber ile yardımcı oluyoruz.
İlk iş, “hangi ISO belgesini” hedeflediğini netleştirmektir. Türkiye’de en yaygın kullanılan yönetim sistemi standartları; ISO 9001 (kalite), ISO 14001 (çevre), ISO 45001 (İSG), ISO 27001 (bilgi güvenliği), ISO 22000 (gıda güvenliği), ISO 50001 (enerji) gibi başlıklardır. TÜRKAK’ın yönetim sistemi akreditasyon listesinde de özellikle bu standartlar için çok sayıda belgelendirme kuruluşunun akredite edildiği görülür.
Bazı firmalar sadece tek bir standardı hedefler (örneğin ISO 9001), bazıları ise entegre sistem kurar (ISO 9001 + 14001 + 45001 gibi). Doğru seçim için; sektör, yasal gereklilikler, müşteri şartları ve orta–uzun vadeli strateji birlikte değerlendirilmelidir.
ISO sistemi kağıt üzerinde “kalite biriminin işi” gibi görünse de, gerçekte üst yönetim taahhüdü olmadan yürümez. ISO standartlarının liderlik bölümleri, yönetimin politika belirlemesini, hedefler koymasını, kaynak tahsisini ve sistemi sahiplenmesini açık açık ister.
Bu nedenle ikinci kritik adım; üst yönetimin resmi kararı, bir proje liderinin (genelde kalite yöneticisi) atanması ve süreç sahiplerinden oluşan bir ISO proje ekibinin kurulmasıdır. Bu ekip; planlama, dokümantasyon, eğitim, uygulama ve iç tetkik faaliyetlerinin omurgasını taşır.
ISO’ya giden yolda en kritik aşamalardan biri “neredeyiz, nereye gitmemiz gerekiyor?” sorusuna cevap veren gap analizidir. ISO 9001 ve benzeri standartlar için hazırlanan gap analizi rehberleri, işletmelerin mevcut uygulamalarını standart maddeleriyle karşılaştırarak eksiklerini net şekilde görmesine imkân verir.
Bu analizde; süreçler, dokümanlar, kayıtlar, rol ve sorumluluklar, yasal gereklilikler ve risk yönetimi pratiği tek tek ele alınır. Sonuç genelde aksiyon planına dönüşür: hangi madde için ne eksik, kim sorumlu olacak, hangi tarihe kadar hangi doküman veya uygulama devreye alınacak. Gap analizini sağlam yapmayan firmalar, ISO sürecinde sonradan “yama yapar gibi” düzeltmelerle uğraşmak zorunda kalır.
Gap analizinden sonra sıra, sistemi kağıt üzerinde ve pratikte kurmaya gelir. ISO yönetim sistemi; politika ve hedefler, süreç haritası, prosedürler, talimatlar, formlar ve kayıtlar üzerinden şekillenir. ISO 9001 gibi standartlar artık “dev klasörler” istemez ama; risk temelli düşünme, süreç yaklaşımı ve dokümante edilmiş bilgi kavramlarıyla kontrollü, izlenebilir bir yapı kurmayı talep eder.
Burada iyi yapılan iş; gerçekten kullanılan, sahada işe yarayan dokümanlar üretmektir. Kopyala–yapıştır şablonlarla şişirilmiş, kimsenin okumadığı prosedürler hem denetimde hem günlük işleyişte sorun çıkarır. Amaç, standart maddelerini bire bir tekrar yazmak değil, o maddelerin gerektirdiği pratikleri şirket dilinde tarif etmektir.
ISO belgesinde belgelendirme kuruluşlarının özellikle dikkat ettiği nokta, “sistemin gerçekten çalışıyor olması”dır. Yani sadece prosedürü yazmış olmak yetmez; o prosedüre göre iş yapılmalı ve kayıtlar oluşmalıdır. ISO 9001 uygulama rehberleri, dokümanların yayınlanmasından sonra belirli bir süre sisteme göre yaşamayı, süreç performansını takip etmeyi ve ilgili kayıtları biriktirmeyi tavsiye eder.
Bu aşamada; müşteri şikâyetleri, uygunsuzluk kayıtları, düzeltici faaliyetler, bakım ve kalibrasyon planları, eğitim kayıtları, proses performans göstergeleri gibi unsurlar artık günlük rutinin parçası hâline gelmelidir. Denetçi, sahaya geldiğinde “dokümanda var ama pratikte yok” tablosu görürse sert not verir.
ISO sertifikasyon sürecinin olmazsa olmazı, iç tetkiktir. ISO 9001 ve diğer yönetim sistemi standartları, kuruluşun belirli periyotlarla kendi sistemini denetlemesini zorunlu kılar. İç tetkik, dış denetimden önce eksikleri görüp kapatma imkânı sağlar; bu nedenle birçok kaynak, iç tetkiki “provalı genel prova” gibi anlatır.
İç tetkikte; tetkik planı yapılır, ilgili süreçler ziyaret edilir, çalışanlarla görüşmeler yapılır, kayıtlar incelenir ve uygunsuzluklar raporlanır. Önemli olan; iç tetkikin formalite değil, gerçekten sorgulayıcı ve tarafsız bir gözle yapılmasıdır. Aksi halde dış denetimde ortaya çıkacak eksikler, hem zaman hem para kaybettirir.
ISO yönetim sistemlerinde üst yönetimin sistemi periyodik olarak gözden geçirmesi zorunlu bir adımdır. Toplantıda; hedef gerçekleşmeleri, süreç performansları, müşteri şikâyetleri, iç tetkik sonuçları, risk ve fırsatlar, kaynak ihtiyaçları ve iyileştirme fırsatları masaya yatırılır. ISO 9001 ve diğer standartlar, yönetim gözden geçirmesinin çıktısı olarak somut kararlar ve aksiyonlar bekler.
Bu adım, “ISO’yu sadece kalite bölümünün projesi olmaktan çıkarıp, şirket stratejisinin parçası hâline getirir.” Dış denetçi, bu toplantı tutanaklarını ve alınan kararların izini görmek ister; dolayısıyla buradaki ciddiyet, belgelendirme sürecinin kalitesini doğrudan etkiler.
Uygulama, iç tetkik ve yönetim gözden geçirmesi tamamlandıktan sonra sıra, ISO belgesini verecek kuruluşu seçmeye gelir. Türkiye’de güvenilir yol; TÜRKAK tarafından akredite edilmiş belgelendirme kuruluşları arasından seçim yapmaktır. TÜRKAK, ISO 9001, 14001, 22000, 27001, 45001, 50001 gibi pek çok yönetim sistemi standardı için belgelendirme kuruluşlarını akredite eder ve “Akredite Kuruluş Arama” sistemi üzerinden bunları yayınlar.
Uluslararası kaynaklar da; belgelendirme kuruluşu seçerken akreditasyon durumu, sektör tecrübesi, denetçilerin yetkinliği ve şeffaf ücret politikası gibi kriterlere bakılmasını önerir. Böylece alınan sertifikanın hem Türkiye’de hem yurtdışında tanınırlığı ve ciddiyeti sağlam olur.
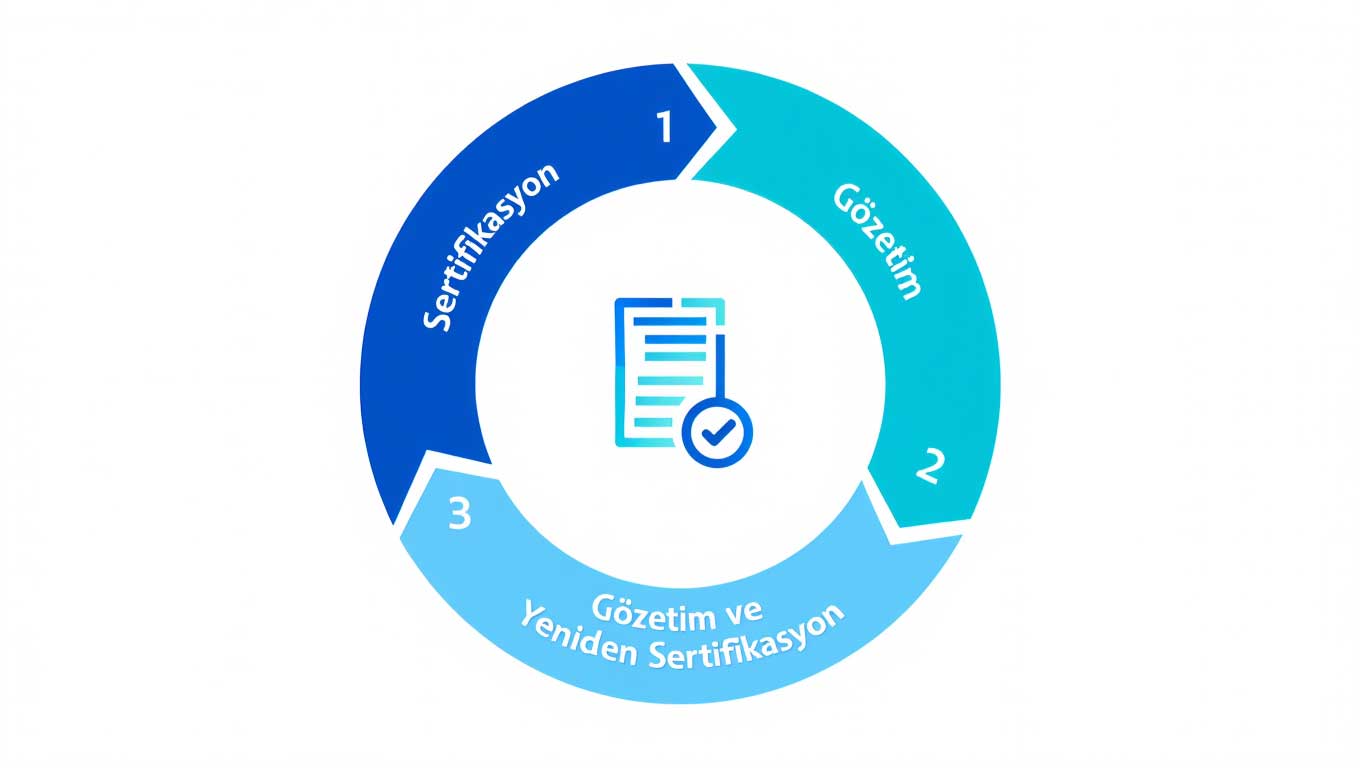
ISO belgesi için klasik süreç; iki aşamalı ilk sertifikasyon denetimi ve ardından 3 yıllık döngü boyunca gözetim denetimleridir. ISO denetim prosedürlerini anlatan belgelere göre süreç genelde şu şekilde işler:
Adım 1 Denetim:
Dokümantasyonun, kapsamın ve hazır olma durumunun incelendiği ön denetimdir. Standart maddeleriyle uyum, kritik süreçlerin tanımlanmış olması, iç tetkikler ve yönetim gözden geçirmesinin yapılıp yapılmadığı kontrol edilir. Amaç, Stage 2’ye geçmeye “hazır olup olmadığını” görmek ve büyük boşlukları önceden yakalamaktır.
Adım 2 Denetim:
Sistemin sahadaki uygulamasının ayrıntılı olarak incelendiği ana denetimdir. Denetçiler; süreçleri yerinde gözlemler, çalışanlarla görüşür, kayıtları ve uygunsuzluk yönetimini inceler. Tespit edilen uygunsuzluklar için kök neden ve düzeltici faaliyetler istenir; bunlar tatmin edici şekilde kapatıldığında sertifikasyon kararı verilir.
Bazı uygulamalarda Adım 1 ve Adım 2 denetimleri birkaç hafta arayla yapılırken, bazı durumlarda daha sıkı takvimle peş peşe de yürütülebilir; ancak ikisi arasındaki sürenin çok açılmaması tavsiye edilir.
ISO yönetim sistemi sertifikaları çoğunlukla 3 yıl geçerlidir. Uluslararası belgelendirme kuruluşlarının prosedürlerinde, ilk sertifikasyon kararından sonra şu yapı tarif edilir: ilk yıl Stage 1 ve Stage 2 ile sertifikasyon; ikinci ve üçüncü yıllarda yıllık gözetim denetimleri; üçüncü yılın sonunda ise yeniden belgelendirme denetimi ile yeni bir 3 yıllık döngü.
Gözetim denetimlerinde sistemin canlılığı, uygunsuzlukların gerçekten kapatılıp kapatılmadığı, hedeflerin ve performansın izlenip izlenmediği kontrol edilir. ISO 9001 ve diğer standartlara göre, sertifikayı alıp dosyaya kaldırmak değil, sistemi yaşatmak ve sürekli iyileştirmek esastır. Sistemin fiilen çalışmadığı tespit edilirse sertifika askıya alınabilir veya iptal edilebilir.
ISO belgesi yolculuğu, aslında “sertifika alma” sürecinden çok, şirketin çalışma şeklini yeniden yapılandırma sürecidir. Başta doğru standardı seçip üst yönetimin net bir “evet, bu işe giriyoruz” demesiyle başlar; ardından gap analizi, dokümantasyon, uygulama, kayıt toplama, iç tetkik ve yönetimin gözden geçirmesi derken, günlük rutin yavaş yavaş sistem diline dönmeye başlar. Bu noktadan sonra belgelendirme denetimi, zaten kurulmuş ve çalışan yapının dışarıdan teyidi gibi görülmelidir. Yani amaç; denetçi gelsin diye kağıt üretmek değil, zaten işleyen sistemi denetçiye gösterebilmek olmalıdır.
Doğru yürütülen bir ISO sürecinin çıktısı sadece duvarda asılı bir sertifika değildir. Süreçlerin kimsenin kafasında değil, ortak bir dilde tanımlandığı; işlerin kişiye değil sisteme bağlandığı; hataların gizlenmediği, kayıt altına alınıp kök nedenine kadar inildiği; risklerin ancak şans eseri fark edildiği bir ortamdan, bilinçli ve kontrollü bir yapıya geçiştir. ISO belgesini TSE ve CE ile birlikte düşündüğünde; ürün/hizmet tarafında teknik uygunluğu ve mevzuata uyumu TSE–CE ile, şirketin iş yapma biçimini ise ISO ile güvence altına almış olursun. Bu yüzden ISO’yu “müşteri istiyor diye alınan bir kâğıt” seviyesinden çıkarıp, şirketin omurgasını güçlendiren uzun vadeli bir yatırım olarak görmek, bu yolculuğu gerçekten anlamlı kılan asıl bakış açısıdır.


 Facebook
 Instagram
 Twitter
 YouTube
 LinkedIn
